IT-BCPとは?策定しないリスク・初めの一歩・策定手順を解説


遠藤 香大(えんどう こうだい)
IT-BCPの意味や重要性は何となく知っていても、「BCPとどう違うんだろう?」「BCPがあっても別で作成すべきなの?」など、より具体的に理解したいと考える方も多いでしょう。
IT-BCPとは、緊急事態発生時に企業の事業継続を目的とし、ITシステムを維持する運用のことです。BCPが全社的な事業継続計画である一方で、IT-BCPは「IT領域に特化したもの」という位置づけとなります。
サイバー攻撃やシステム障害といったIT特有のリスクへ迅速に対処するためには、全社的なBCPが既にあったとしても、IT-BCPも別途用意することが望ましいといえます。
しかしながら、最初から完璧なIT-BCPを目指す必要はなく、できるところからの「スモールステップ」で構築・運用を開始することが大切です。
この記事では、IT-BCPの基礎知識や未策定の場合のリスク、最小限から始める具体例を示して、リソースが足りない状況でもスモールスタートできる方法を解説していきます。
さらに、自社の状況に合った実効性の高いIT-BCPを策定したい企業向けにも、国家サイバー統括室の「政府機関等における情報システム運用継続計画ガイドライン」に準拠した進め方を丁寧に解説します。
まずは身近なバックアップや連絡体制の整備といった小さな対策から始め、将来的に本格的な運用へ発展させる具体的なイメージまでを持てるはずです。ぜひ最後まで読み進めてみてください。
こんな不安やお悩みはありませんか

目次
IT-BCPとは?定義・BCPとの違い
IT-BCPの基礎には「BCP(事業継続計画)」があり、IT分野に特化したBCPが「IT-BCP」となります。
まずは「BCP」の定義と「IT-BCP」の定義を確認したあとに、BCPとIT-BCPの違いを改めて理解していきましょう。
BCPとは:事業継続計画
そもそもBCPとは、Business Continuity Planの頭文字をとった言葉で、日本語では「事業継続計画」と言います。
自然災害やテロなどの緊急事態発生時、企業には中核ビジネスの継続を目標とした計画が必要です。緊急時の対策を疎かにすると、事業の長期停止や機会損失などにより、大きな損害につながるでしょう。
BCPの策定で企業方針を決定すれば、事業の早期復旧や継続を図りつつ、被害を最小限に抑えられます。
 BCP(事業継続計画)とは?専門家がわかりやすく解説
IT-BCPとは:ITシステムの運用に関するBCP
IT-BCPはInformation Technology Business Continuity Planの頭文字をとった言葉で、日本語では「情報システム事業継続計画」のことを指します。目的は、緊急事態発生時に、企業の事業継続に必要なITシステムを維持することです。
社内向けか社外向けかを問わず、対策をIT-BCPに含める必要があります。たとえば、業務で使用している基幹システムが使用不可になると、日常業務に支障をきたします。また、社外向けのITシステムが中断すると、顧客からの信用失墜につながりかねません。
なお、政府機関においても「政府機関等における情報システム運用継続計画ガイドライン」が定められており、ITシステムやデータの運用継続性を確保する取り組みの重要性が示されています。
BCPとIT-BCPの違い:全社的な計画かITに特化した計画か
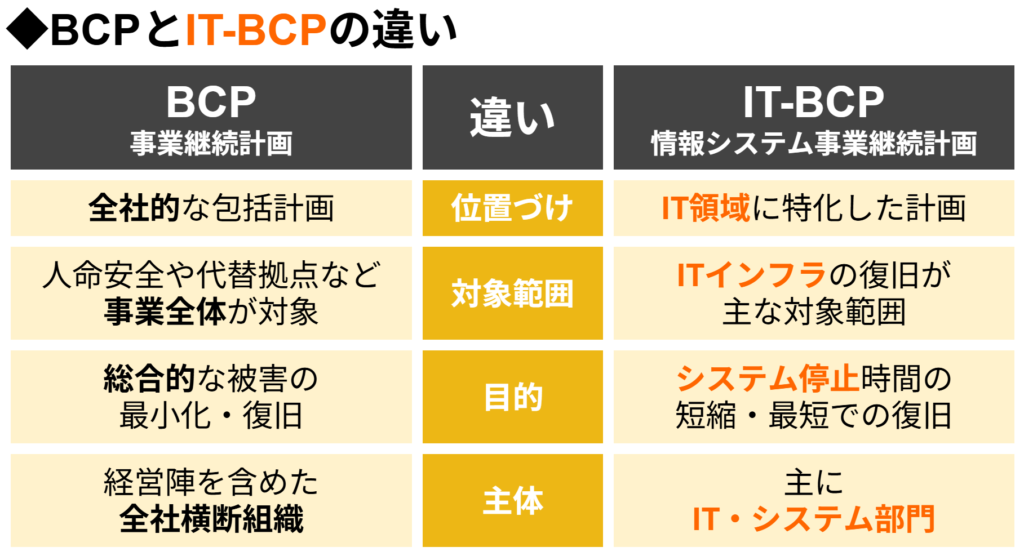
BCPとIT-BCPの違いとしては、BCPは企業全体の事業継続を目指す全社的な計画であるのに対し、IT-BCPはそのなかで事業維持に不可欠なITシステムやデータの復旧・継続運用に特化した専門的な計画(BCPの一部)という点にあります。
「全社的な計画」か「専門的な計画」かの違いがあるため、対象範囲・目的・主体も以下のように異なります。
【BCPとIT-BCPの違い】
| 位置づけの違い | BCPは全社的な包括計画IT-BCPはそのなかでIT領域に特化した計画 |
| 対象範囲の違い | BCPは人命安全や代替拠点など事業全体が対象IT-BCPはITインフラの復旧が主な対象範囲 |
| 目的の違い | BCPは総合的な被害最小化・復旧を目指すIT-BCPはシステム停止時間の短縮・最短での復旧を目指す |
| 主体の違い | BCPは経営陣や全社横断組織が主導IT-BCPは主にIT部門やシステム管理者が主導する |
全社BCPとIT-BCPは独立して存在するのではなく、互いに補い合うことで初めて有事における実効性のある事業継続体制が完成します。
一般的には、全社的なBCPをまず策定したあとに、BCPのなかでも重要な役割を持つIT-BCPを策定していく流れとなります。
IT-BCPを策定しない場合の4つのリスク
前章では、IT-BCPの定義や通常のBCPとの違いについて解説しました。これを踏まえて、本章ではIT-BCPを策定しなかった場合に企業が直面する具体的なリスクについて詳しく解説します。
- サイバー攻撃の標的となり致命的な被害を受ける
- システム停止により業務停止・売上消失・データ喪失が発生する
- 自然災害発生時にITインフラの復旧が大幅に遅れる
- 企業の社会的信頼を失い取引停止や法的責任に発展する
IT-BCPを策定せずITインフラの復旧が遅れると、自社内の問題にとどまらず、社会的信頼が失墜したり、最悪の場合には責任問題にまで発展する危険性があります。
自社で事故などが起きた場合の影響を具体的にイメージしながら読み進めてみてください。
サイバー攻撃の標的となり致命的な被害を受ける
IT-BCPを策定しない場合、巧妙化するサイバー攻撃を受けた際に初期対応が遅れ、システム破壊やデータ漏洩などの致命的な被害を受けるリスクが高まります。
どれだけセキュリティ対策を固めていても攻撃を100%防ぐことは難しく、発生後の初動対応や復旧手順が定められていないと、被害範囲の特定やシステムの隔離が遅れて被害が全体へ拡大してしまうからです。
とくに近年では、暗号化されたデータの復元と引き換えに金銭を要求するランサムウェア被害や、システム障害によりサービス停止が数日〜数週間に及ぶ深刻な事例が国内企業・機関で頻発しています。
| IT-BCPを策定せずサイバー攻撃を受けた場合のリスクの具体例 ・ランサムウェア感染時にデータが暗号化され、巨額の身代金を要求される ・システムの復旧作業が数週間〜数ヶ月単位など長期化してしまう ・侵入経路の特定や感染端末の隔離が遅れ、取引先や関連会社のシステムへ二次被害が拡大する ・顧客情報や機密データがダークウェブ等に漏洩し、二次被害の対応に追われる ・復旧対応に追われることで通常業務が完全に停止し、過大な復旧費用が発生する |
日頃からサイバー攻撃を想定したIT-BCPを準備しておくことが、被害の拡大を防ぐ最大の防御策となります。
システム停止により業務停止・売上消失・データ喪失が発生する
IT-BCPを策定していないと、システム障害やデータ消失が発生した際にITインフラが全面的に停止し、業務ができなくなるだけでなく、売上やデータが失われる危険性があります。
基幹システムや受発注システムが停止したままだと、現場の作業や取引も停止します。さらに、オンライン販売のサイトを主体にしている企業の場合、サイトがダウンしてしまうと売上が完全に失われてしまいます。
さらにバックアップ体制が整備されていない場合は、企業の資産であるデータが永久に失われる可能性もあります。
| IT-BCPを策定せずシステム停止した場合のリスクの具体例 ・基幹システムの停止により受発注業務がストップし、業務を行うことができなくなる ・ECサイトなどが主体の企業では、サイトダウンにより直接的な販売機会が奪われ売上がゼロとなる ・クラウドやサーバーの障害により、蓄積された顧客データや会計データが消失する ・復旧までの時間がかかり、再開目処が立たず混乱が長期化する |
重要データのバックアップや代替システムの用意、復旧方法をIT-BCPとして定めておくことで、復旧までの損失を最小限に抑えられます。
自然災害発生時にITインフラの復旧が大幅に遅れる
IT-BCPが存在しない企業は、地震や台風・水害などの巨大災害が発生した際、ITインフラの復旧作業が大幅に遅延するリスクを抱えることになります。
データセンターや自社サーバーが被災した場合、事前に代替手段や遠隔地バックアップなどの復旧シナリオを用意していないと、物理的な復旧作業に着手するスピードが遅れてしまうからです。
とくに近年は大型台風や局地的な豪雨、大地震といった自然災害が頻発・激甚化しており、これまで想定していなかった規模や種類の災害に直面する可能性が高まっています。自治体のハザードマップ更新などに合わせてリスクを再評価し、定期的に計画を見直す運用が必要となります。
| IT-BCPを策定せず自然災害に遭った場合のリスクの具体例 ・停電や水害で自社サーバーが停止し、社内ネットワークやメールが途絶する ・遠隔地へのデータバックアップがなく、物理的な破壊・浸水などでデータが失われてしまう ・システム担当者との連絡手段が確立されておらず、緊急復旧作業が開始できない |
適切なIT-BCPを策定し、災害リスクに対してITインフラの保護・復旧手順を可視化しておくことが、有事における早期の事業再開につながります。
企業の社会的信頼を失い取引停止や法的責任に発展する
IT-BCPの未策定によりシステム停止や情報漏洩が長期化すると、顧客や取引先からの社会的信頼を著しく失い、取引停止や賠償リスクにも発展します。
現代のビジネスにおいて、事業継続は企業の社会的責任(CSR)とも言われている重要事項です。災害や事故の際にも商品やサービスの提供を止めないこと、サプライチェーンへの影響を最小限に抑えることが、社会として求められています。
適切なIT-BCPがなく対応の遅れや杜撰さが公になってしまうと、顧客や取引先からの信頼を失うだけでなく、法的責任や契約違反を問われる危険性もあります。
| IT-BCPを策定せず復旧が遅れた場合のリスクの具体例 ・サービス停止や納期遅延が長期化し、既存の取引先から契約を解除される ・セキュリティや事業継続体制の欠如が露呈して企業イメージが失墜して、顧客獲得が困難になる ・情報漏洩や不適切な事故対応により、損害賠償請求や行政指導を受ける ・取引先から契約不履行や責任を追及されたり、民事上の善管注意義務違反を問われたりする可能性もゼロではない |
IT-BCPの未策定でただちに刑事罰などの法的責任を問われるわけではありません(※)が、適切な管理措置や手立てを怠った結果として重大な障害を起こした場合には、民事上の善管注意義務違反や契約不履行による損害賠償責任を負うリスクがあります。
| ※介護分野や一部の医療・インフラ分野では法的なBCP策定義務がありますが、直接の罰則は設けられていません(ただし介護報酬の減算などの不利益措置は存在します)。 |
有事に適切な対応を取れるIT-BCPの構築は、企業の信用と社会的評価を守り、責任追及を免れるための不可欠な投資といえます。
IT-BCPはスモールステップで策定していくのがおすすめ
「IT-BCPの必要性は理解しながらも、なかなか着手に踏み切れない」という企業担当者も多いかもしれません。その場合は、一気に完璧な計画を目指すのではなく、できる範囲から段階的に策定を進めていくのがおすすめです。
最初から全社のシステムや複雑な復旧手順を網羅しようとすると、策定にかかる工数や調整コストが膨大になり、計画自体が頓挫してしまうケースが多いためです。
まずは「すぐに取り掛かれる対策」に絞って、簡素な運用ルールから作成を始めることで、無理なく確実に防災・復旧体制を構築できます。
完璧な計画を求めて策定を先送りにしてしまうよりも、小さな備えからでも「IT-BCPを始めてみる」ことが、有事のリスクを低減させる近道となります。
IT-BCPを最小限から始める具体例
IT-BCPの導入においては、大掛かりな計画から始めるのではなく、できるところから段階的に進める「スモールステップ」が重要であることをお伝えしました。
これを受け本章では、実際にどのような取り組みから手を着けるべきなのか、今日から始められる具体的な5つのスモールステップについて詳しく解説します。
まずはハードルが低い身近な対策から着実に実行していくことが、確実な事業継続体制を作り上げるための近道となります。「自社ならどの対策から導入できるか」を具体的にイメージしながら、第一歩を踏み出す参考に読み進めてみてください。
定期的にデータをバックアップする
IT-BCP対策の第一歩として手軽で効果的に始められるのが、定期的なデータバックアップの自動化です。
高額な専用サーバーや複雑なシステムを新たに構築しなくても、既存のクラウドストレージやOS標準のバックアップ機能を活用するだけで、膨大な予算や工数をかけずに重要データを保護できるからです。
| 定期的にデータをバックアップする具体例 ・既存のクラウドサービス(Google DriveやOneDriveなど)の自動同期機能を活用する ・外付けHDDや別拠点のストレージなど、物理的に離れた場所へデータを二重保存する |
まずは全社データではなく「消失すると業務が止まる最重要ファイル」に絞って設定することで、担当者の負担を最小限に抑えながら運用を開始できます。
運用が軌道に乗った後は、重要ファイルは1日1回以上、システム全体は数ヶ月に1回など、データ重要度に応じた頻度で実施することをおすすめします。
リモートワークを活用する
特定のオフィスにデータやインフラが集中している場合、重要な拠点が被災すると復旧まで業務が完全に停止してしまいます。そこで、IT-BCP対策としてのリモートワーク環境の整備が非常に有効となります。
緊急事態が発生した際でも、自宅や避難先など多様な場所から社内システムにアクセスできる体制があれば、オフィスに出社することなく事業を継続できるからです。
| リモートワークを活用する具体例 ・クラウド型の業務ツール(チャット、WEB会議システム、オンラインストレージ等)を導入する ・自宅のPCやモバイル端末から社内ネットワークへ安全に接続できるVPNやリモートデスクトップを環境整備する ・緊急時に備え、全社員が社外からアクセスできる権限やセキュリティルールをあらかじめ設定しておく |
リモートワークの環境を整える場合、ネットワークの整備やセキュリティ面からも乗り越えなければならないハードルは高めです。しかしながら従業員の働きやすさや満足度を上げる効果もあるため、ぜひ対策を進めてみてはいかがでしょうか。
リモートワークを実現するためのシステム(VPN、クラウドPBX、ファイル共有サービス、Web会議システム)などについて、詳しく解説した以下記事もぜひご覧ください。
 テレワークがBCP対策として有効な理由とは?具体的な活用事例も合わせて解説
災害時の連絡体制を整備する
災害時に特化した連絡体制の事前整備も、着手しやすいIT-BCP対策の初めの一歩としておすすめです。
大規模災害の発生時には、日常的に使用しているメールや社内電話にアクセス集中や遅延が生じ、連絡網が途絶してしまうリスクが非常に高いからです。実際、東日本大震災では通常のメール送受信に遅滞が発生し、復旧までに約1ヶ月を要した事例もあります。
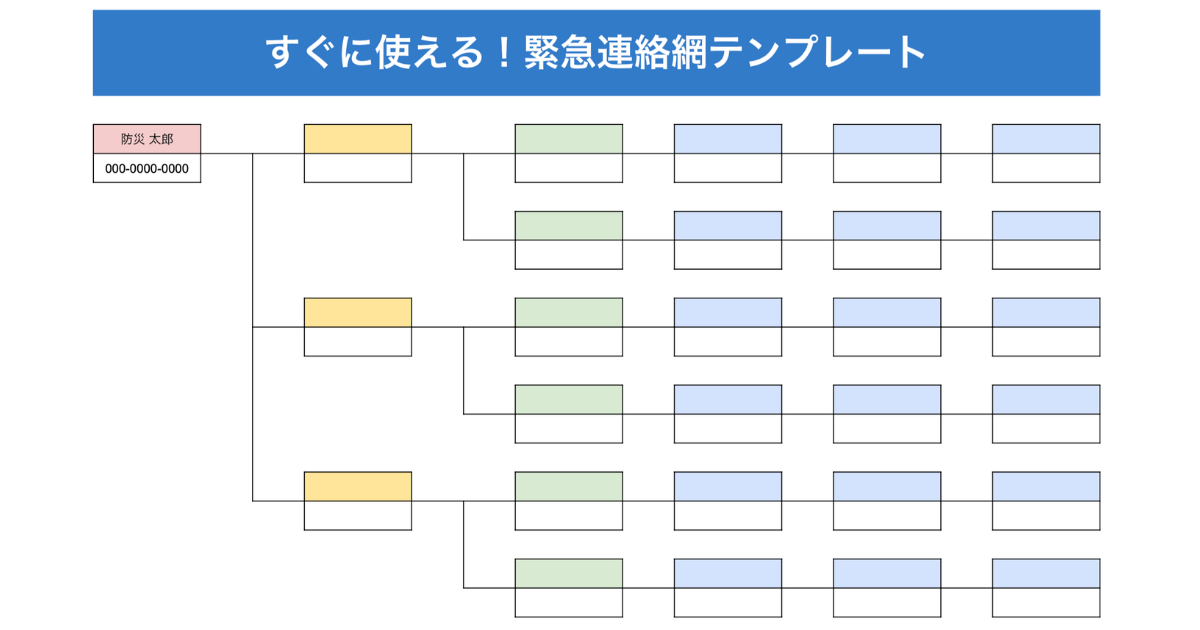
まずは簡易的な緊急連絡網やルールの作成といったスモールステップから着手することで、有事の際も混乱することなく確実な初期対応を進められます。
| 災害時の連絡体制を整備する具体例 ・既存のチャットツールや緊急連絡用グループなど、複数の連絡手段をあらかじめ定義しておく ・安否確認の連絡を受け取る優先順位や、回答期限などの基本ルールをマニュアル化する ・自動配信機能を備えた安否確認システムを導入し、担当者の集計負担を減らす体制を整える |
運用が軌道に乗った後は、回答率を高めるための定期的な連絡訓練を行い、事業継続に専念できる強固な体制を目指すのが理想的です。
安否確認システムの必要性や選定のポイントについては、以下の記事でも詳しく解説していますので併せてご覧ください。
 安否確認システムの必要性とは?電話・メールで安否確認する課題も解説
対応窓口(簡易的なCSIRT機能)を決めておく
IT-BCP対策の第一歩として、ITトラブルや災害などの非常時に迅速な意思決定を行うために、あらかじめ責任者や対応を担当する部門を明確に決めておくことも重要です。
なぜならば、あらかじめ窓口が定まっていないと、サイバー攻撃の疑いなど不測の事態が発生した際に「誰に連絡・相談すればよいか」が現場で判断できず、初期対応が遅れて被害が拡大してしまうおそれがあるためです。
初期対応や判断を下す窓口が定まっていれば、有事の時に現場の混乱を防ぎ、被害拡大を最小限に抑えられる可能性が高まります。
| 責任者・責任部門を決める具体例 ・大掛かりな専任チームではなく、まずは社内のIT担当者や総務担当者など1名を対応窓口に指名する ・トラブル発生時の連絡ルートと、システムの停止や復旧などの判断基準を最低限定めておく |
なお、こうした情報セキュリティインシデントに対応する専門チームや体制のことを「CSIRT(シーサート)」と呼びます。
本格的なCSIRT設置は難しくとも、まずは窓口を決めておき、組織の規模に応じて専門チームへと拡張し、定期的な訓練や外部専門機関との連携を強化していくのが理想的です。
ガイドライン・雛形を活用してIT-BCPを策定してみる
IT-BCPの計画書をゼロから作り上げるのは難しいので、政府や公的機関が提供しているガイドラインや雛形(テンプレート)を活用して、まずは仮のIT-BCPを策定してみるのもおすすめです。
専門知識がなくても、国家サイバー統括室や総務省が公開しているガイドラインや計画サンプルを参考にすることで、取り急ぎのIT-BCPの計画を策定することが可能です。
| ガイドライン・雛形の具体例 ・国家サイバー統括室「政府機関等における情報システム運用継続計画ガイドライン」 基本方針の決定から策定・運用体制の構築、危機的事象の特定、被害想定、復旧優先度の設定、構成要素の整理、事前対策の計画・実施、そして訓練の計画・実施まで、詳しい計画の立て方が書かれており、参考になる ・総務省「ICT部門の業務継続計画<サンプル>」 地方公共団体向けの内容であるものの、どのような計画書を作ればいいかの指針となる |
まずはこうしたサンプルを活用して計画を策定し、次の段階で自社の業務フローに合わせて記載内容をブラッシュアップしていくことを目指しましょう。
本格的にIT-BCPを策定する場合の進め方9ステップ
前章では、限られたリソースのなかでまず優先して着手すべき「最低限のIT-BCP対策」について確認しました。しかし、有事の際に現場で本当に機能するIT-BCPを構築したいならば、本格的な策定プロセスを経て、しっかりとIT-BCPを作りこむことをおすすめします。
本章では、政府が公表している「政府機関等における情報システム運用継続計画ガイドライン」に沿って、基本方針の決定から教育訓練・継続的な見直しに至るまでの9つの手順をわかりやすく解説します。
- 手順1:IT-BCPの基本方針・対象範囲を決定する
- 手順2:策定・運用を推進する体制を構築する
- 手順3:脅威となる危機的事象を特定する
- 手順4:危機的事象の発生時に生じる被害を想定する
- 手順5:情報システムの復旧優先度を設定する
- 手順6:構成要素ごとの目標対策レベルを設定する
- 手順7:事前対策計画を策定・実施する
- 手順8:有事の体制構築・対応計画を策定する
- 手順9:教育・訓練を実施して継続的な維持改善を図る
ガイドラインに準拠した段階を着実に検討していくことで、組織の状況に即した網羅的かつ実効性の高い運用体制を確立できます。
自社でITシステムが停止した現場や、実際に復旧対応にあたる自社の運用体制を具体的にイメージしながら、一つひとつの手順を読み進めてみてください。
手順1:IT-BCPの基本方針・対象範囲を決定する
本格的にIT-BCPを策定する際は、まず企業としての基本方針を定め、実行を推進する運用体制の整備から進めていきましょう。
復旧すべき対象システムや運用の軸となる方針があらかじめ定まっていなければ、組織的な連携が取れず実効的なIT-BCPにはできません。
| IT-BCPの基本方針・対象範囲を決定するときのポイント ・事業継続において自社が優先的に保護・復旧させるべき重要な情報システムを選定する ・危機的事象の発生時に代替拠点へ移動した際も通信環境やセキュリティが確保できる構成を組み込む ・非常時優先業務を支えるメールやWeb、認証基盤といった共通インフラもあわせて対象範囲に含める ・情報発信や情報共有を行う自社システムが損壊した際代替手段となるメディア等もあらかじめ組み込む ・新規にITシステムを導入する際にもIT-BCP作成の必要性を検討し調達ルールを定めておく |
企業方針に合致した適用範囲を明確に定めておくことで、組織全体の認識が揃い、有事の際にも迅速なシステム復旧へ向けた判断を下せます。
手順2:策定・運用を推進する体制を構築する
基本方針と対象範囲を決定した後は、本格的にIT-BCP計画を策定するための組織的に策定・推進するための体制を整える手順へと進みます。
明確な最高責任者や実行体制が定められていなければ、指示系統の混乱や他部署との不整合が生じ、有事の際に実効性のある復旧対応が行えないからです。
| 策定・運用を推進する体制を構築するときのポイント 1. 最高責任者による推進体制の整備と監督・指示 ・組織全体および業務継続の観点から責任者や担当者に対して適切な監督や指示を行う体制を整える 2. 責任者の配置と実施・連携体制の構築 ・適用範囲を踏まえて幹部層や各部署の担当者および委託先との連携方法や指示命令系統を調整する ・担当者の不在や長期化に備えて代行要員の確保や交代勤務を考慮したチーム編成を検討する ・全社的な業務継続計画(BCP)の推進体制に情報システムの責任者を参画させる 3. 全社BCPおよび情報セキュリティ規程との整合性確保 ・全社BCPとの整合性を確保しつつ有事に相反しやすい運用継続対策とセキュリティ対策を事前整理する ・有事の例外措置が常態化しないよう平常時の運用手順において事前確認プロセスを導入する |
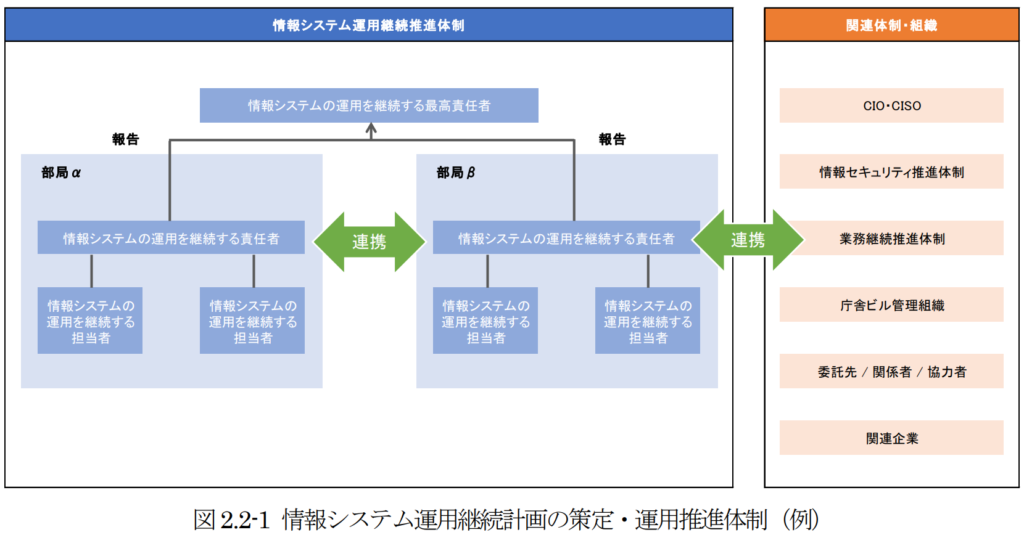
経営層から現場に至るまで一貫した推進・運用体制を事前に整備しておくことで、有事の際にも混乱なく迅速な対応を遂行できます。
手順3:脅威となる危機的事象を特定する
策定・運用体制を整えた後は、情報システムが晒されている脅威を洗い出し、IT-BCPの前提となる危機的事象を特定する手順へと進みます。
自然災害だけでなくサイバー攻撃や人為的ミスなど多角的な脅威を洗い出しておくことで、多角的なIT-BCPの実現に近づきます。
| 危機的事象を特定するときのポイント 1.対象とする危機的事象の特定と厳しい前提条件の設定 ・影響の大きさや発生確率および全社BCPとの整合性を考慮し漏れのないよう厳しく前提条件を設定する ・大規模災害や物理故障に加え感染症による人員不足やサイバー攻撃などIT特有のインシデントも対象に含める ・物理被害に備えた代替システムの遠隔地設置やクラウド利用を検討し外部委託リスクも事前考慮する 2.運用継続を脅かす危機的事象の定期的な見直し ・全社BCPなどの他規程に対象リスクが追加された場合は情報システム側の計画にも速やかに反映する ・外部環境の変化やシステム構成の変更に応じて対象とする危機的事象を継続的にアップデートする |
自社を脅かすリスクを定期的かつ網羅的に特定しておくことで、あらゆる有事においても冷静かつ的確な初期対応を実行できます。
手順4:危機的事象の発生時に生じる被害を想定する
次は、手順3で特定した脅威(危機的事象)が発生した場合に、自社のITシステムや業務に具体的にどのような被害・影響が及ぶかを想定していきましょう。
具体的な数字を想定しておくことで、優先的に講じるべき事前対策が明確になります。たとえば大規模な地震が発生したときには、オフィスの損壊によるITシステムの故障、電力の供給不足などの被害・影響が出る可能性があります。
| 危機的事象の発生時に生じる被害を想定するときのポイント 災害・セキュリティ・感染症などの被害状況の具体化 ・データセンターやクラウドなど拠点ごとのリスクを整理し対応に必要な備品や環境を整える ・サイバー攻撃やウイルス感染は重大な被害が発生する前提で直近の事例を参考に想定する ・軽微すぎる想定を避け前提条件から多少外れても対応できるよう幅を持たせた被害を予測する 全社BCPにおける被害想定との整合性確保 ・全社的な対応方針と揃えるため全社BCPで定められた被害想定を活用して整合性を保つ 複雑化を防ぐ大まかなリスク算定 ・算定作業の複雑化による停滞を防ぐため細かすぎる計算は避けて大まかな予測にとどめる |
被害想定を整理する際は、人的資源や建物・設備、情報システム、外部組織といった対象ごとに分けて考えることが有効です。政府機関のガイドラインでは、大規模災害時における各対象の被害想定例を以下のように示しています。
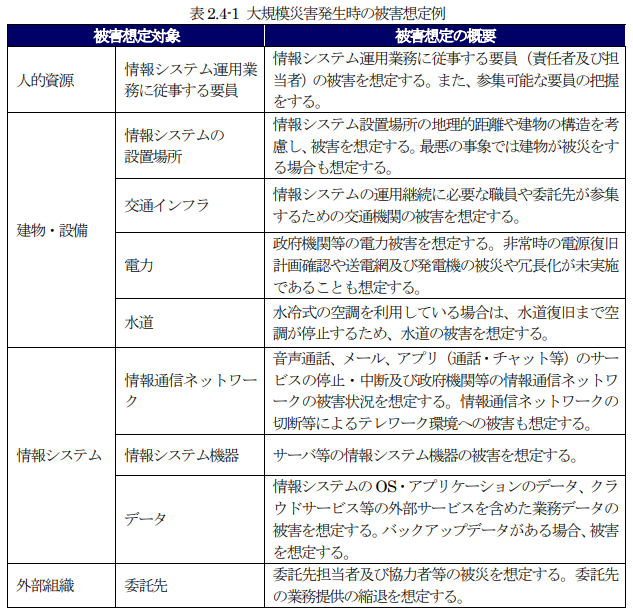
被害状況を適正な粒度で事前に整理しておくことで、有事の際にも混乱なく実効性の高い復旧対応を推進できます。
手順5:情報システムの復旧優先度を設定する
被害想定の整理を終えた後は、非常時に優先すべき業務と情報システムを紐付け、システムの復旧優先度(RTO・RLO)を設定する手順へと進みます。
RTO(Recovery Time Objective)とは事象発生からシステムを復旧させるまでの「目標復旧時間」のことで、RLO(Recovery Level Objective)とは復旧時に目指す「目標復旧レベル(業務・システムの復旧水準)」のことです。
| 情報システムの復旧優先度を設定するときのポイント非常時優先業務とITシステムの関連付け ・全社BCPの優先業務と連動させサーバー単位ではなくメールやWebサイトなどの業務単位で利用システムを整理する ・認証システムやDNSなどの基盤系システムおよびクラウドサービスを含めて対象システムを漏れなく抽出する ・各部署や外部委託先へのヒアリングを定期的に実施し業務とシステムの紐付け状況に不備がないか確認する 復旧目標(RTO/RLO)の設定と優先度のグループ分け ・各システムの復旧目標時間(RTO)と復旧目標レベル(RLO)を設定し優先度に応じたグループに分類する ・代替手段の有無や業務への影響を考慮して本当に優先すべき重要システムを厳選する ・外部委託先と有事の提供サービス内容や品質(SLA)を事前に取り交わし状況変化に応じて優先度を定期見直しする |
システムの復旧優先度を設定する際は、目標復旧時間(RTO)の長さに応じてランク付けを行い、段階的に管理することが効果的です。ガイドラインでは、求められるRTOに基づく復旧優先度の分類例を以下のように示しています。
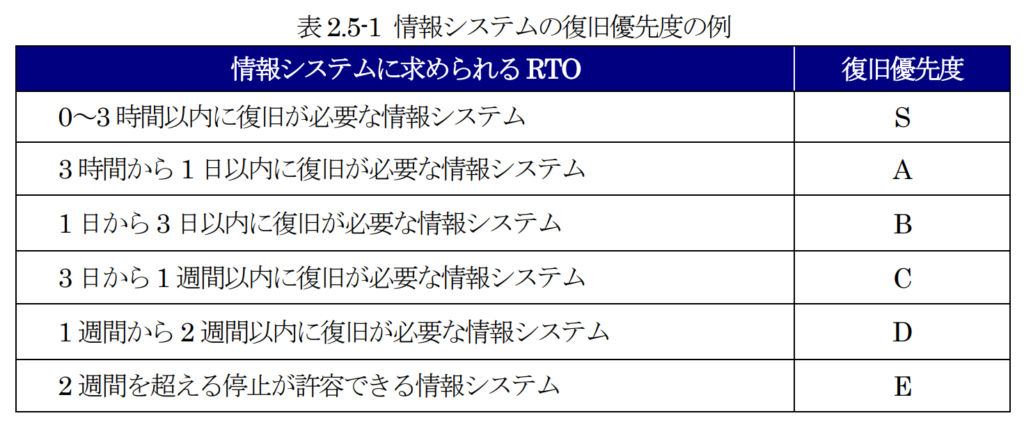
優先すべきシステムと復旧順位を事前明確化しておくことで、万が一の事態が発生した際にも迅速かつ迷いのない復旧作業を実行できます。
※RTOなど目標復旧時間について基礎から理解したい方は、以下の記事もご覧ください。
 BCPに欠かせない目標復旧時間(RTO)とは?RPO・RLOとの違いも解説
手順6:構成要素ごとの目標対策レベルを設定する
復旧優先度を設定したら、システムを動かすためのすべての構成要素を洗い出し、それぞれの目標対策レベルを設定しましょう。
システム本体だけでなくインフラや委託先まで含む構成要素を特定し、目標復旧時間(RTO)に応じた対策を講じることが重要です。
| 構成要素ごとの目標対策レベルを設定するときのポイントシステムを支える4つの構成要素の明確化 ・運用要員や連絡体制などの「人的資源」と自家発電や通信回線などの「建物・設備」を網羅的に洗い出す ・機器やデータ保管領域などの「情報システム」とSLA締結などの「外部組織」を含めて要素を整理する ・利用者の端末からサーバーまでの全体環境を踏まえそこが切れると停止する単一障害点を特定する 復旧優先度(RTO/RLO)に応じた目標対策レベルの設定 ・費用やリソースと事業停止の影響とのバランスを考慮して適正な対策レベルを決定する ・最優先システムにはホットスタンバイを用意し優先度に応じて予備機の準備形式を変更する ・短期間での対応が難しい対策は中長期計画として管理し他部署との調整事項は課題として記録する |
たとえば、復旧優先度が一番高いグループの情報システムでは即時復旧が必要となるため、データセンター等の被害を受け難い場所への移設や、同時被災しない場所への冗長化システムの構築、リスク分散のためのクラウドサービス利用などを検討します。
一方で、復旧優先度が低いグループの情報システムについては、重要なデータの保護対策が確実に実施されている点に留意して対策を講じます。
構成要素の洗い出しと目標対策レベルの整理を事前に行うことで、予算やリソースを最適に配分しながら、有事に耐えうる実効性の高いIT-BCPを構築できます。
手順7:事前対策計画を策定・実施する
目標対策レベルを設定した後は、現状の対策状況やリスクを明確に評価し、目標を達成するための事前対策計画を策定・実施する手順へと進みます。
現状の対策レベルと目標との乖離(ギャップ)やリスクを定量的に把握し、どの対策に優先して予算やリソースを投入すべきかを判断して計画を策定していきます。
| 事前対策計画を策定・実施するときのポイント現状対策の確認とリスク評価 ・複数機器で構成されるシステムは一番対策レベルが低い機器を基準に現状レベルとみなす ・業務継続を阻害する要因を考慮しながら目標対策レベル達成に向けたリスクを定期的に評価する 事前対策計画の策定と順次実施 ・業務影響度分析(BIA)を実施し大規模障害時でも業務を継続できる運用方針を策定する ・復旧優先度の高いシステムや共通基盤の対策を優先し予算やリソースに応じて段階的に実行する ・有事のセキュリティ維持や感染症流行時の要員確保・テレワーク体制の構築も含めて計画に盛り込む |
たとえば、最新の緊急連絡先が未整備という問題があるならば、連絡体制の更新などの事前対策を確実に講じておく必要があります。
現状のリスク評価に基づき段階的な事前対策を着実に実行しておくことで、障害発生時における不測の事態を最小限に抑え、実効性の高い運用継続体制を確立できます。
手順8:有事の体制構築・対応計画を策定する
事前対策の整理を終えた後は、有事の際に誰が・何を・どのように対応するかという具体的な体制や行動手順を確立する手順へと進みます。
どれほど高度なシステム対策を講じていても、いざ事態が発生した際に現場が迅速に動けなければ被害が拡大し、事業復旧に多大な支障をきたしてしまいます。そうならないために、この対応計画の策定は極めて重要です。
| 体制構築・対応計画を策定するときのポイント 危機的事象発生時の体制構築と役割分担 ・最高責任者や責任者および担当者を明確に定め連絡不能時に備えた代行者を確保する ・特定の担当者へ作業や問い合わせが集中しないよう連絡窓口の分離や交代勤務体制を構築する 対応計画の策定と手順書の作成 ・要員参集やシステム切り替えに関する判断基準を定め有事発生から復旧までの全体フローを作成する ・初動対応や関係各所への連絡および情報公開手順を含めた具体的な対応手順書を整備する |
たとえば以下のように、危機的事象発生時の体制・役割を決めておくことで、有事の際にも責任の所在や役割が明確になり、混乱を防いで迅速な初動対応と復旧作業を進めることができます。
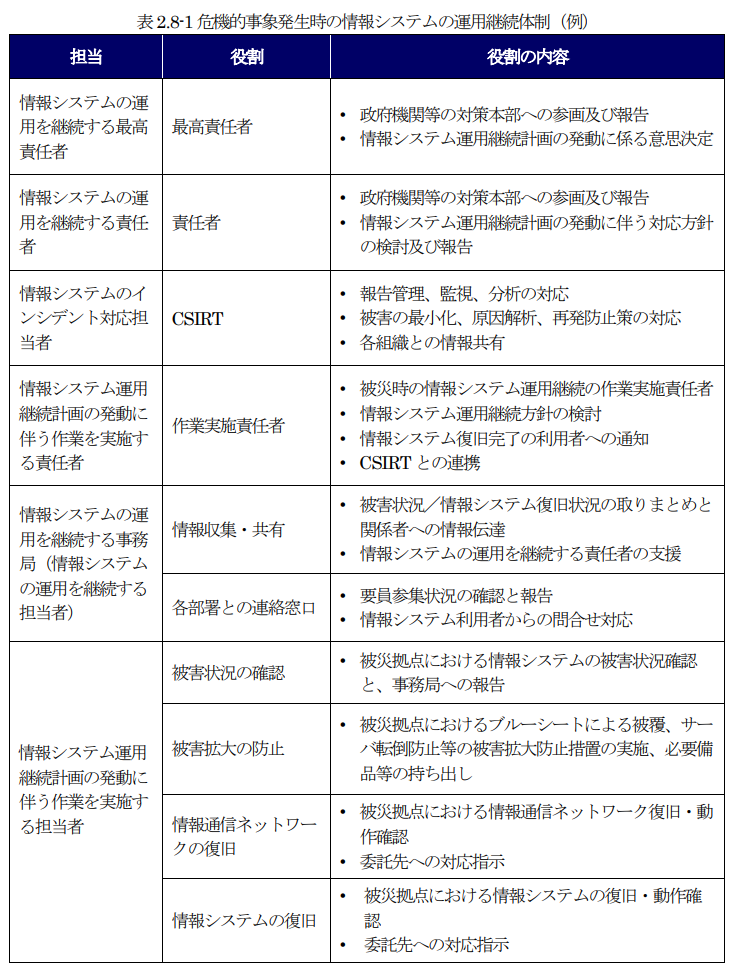
あらかじめ明確な体制と対応手順書を準備しておくことが、有事の際の迅速な判断を可能にし、被害を最小限に抑えながら事業復旧を進めることができます。
手順9:教育・訓練を実施して継続的な維持改善を図る
IT-BCPの計画ができてもそれで終わりではありません。関係者へ周知・教育して実際の訓練を行い、計画を継続して維持・改善していくための体制づくりが欠かせません。
せっかく綿密な計画を立てても、関係者の理解や対応力が伴っていなければ有事に機能せず、システムの変更や組織体制の変化によって計画自体が形骸化してしまいます。
| 教育・訓練を実施して継続的な維持改善を図るポイント 教育・訓練の計画と段階的な実施 ・平時の理解促進から有事の対応力向上まで目的を整理し年間の教育訓練計画を作成する ・手順書の確認からシステム復旧訓練まで段階的に高度化させ委託先や業務部門も巻き込んで実施する 計画の定期的な見直しと継続的な改善 ・予算編成の時期や組織変更および有事の発生後など適切なタイミングで計画を見直す ・自己点検や内部監査に加え必要に応じて外部専門家による第三者監査を活用して実効性を高める |
定期的な教育訓練と継続的な見直しサイクルを確立することが、変化し続けるリスクに柔軟に対応できる実効性の高いIT-BCPの運用をする上で重要です。
策定したIT-BCPを形骸化させない4つのポイント
前章では、政府ガイドラインに準拠した本格的IT-BCP策定9ステップについて解説しました。しかし時間をかけて完璧な計画書を作成したとしても、実際に事故・トラブルが起きたときに機能しなければ意味がありません。
そこで本章では、作成したIT-BCP(情報システム事業継続計画)を形骸化させず、有事に実効的に機能する計画にしていくための4つのポイントを解説します。
一度作って終わりの計画ではなく、組織の変化やIT環境に合わせてアップデートし続けることが大切です。自社での運用イメージを思い描きながら読み進めてみてください。
現場と経営陣を巻き込んで定期的に見直す
IT-BCPを形骸化させないためには、計画策定後も経営陣と現場の双方が主体的に関わり、組織やシステムの変化に合わせて定期的に見直しを行うことが不可欠です。
一度計画を完成させても、事業環境の変化や人事異動、システムの改修などを反映せずに放置してしまうと、有事の際に現実の運用と乖離して機能しなくなってしまうからです。
経営陣のコミットメントと現場の実態に即した更新サイクルを両立させることで、情勢の変化に柔軟に対応できる実効性の高いIT-BCPを維持できます。
必要に応じて外部の専門家の力も借りる
IT-BCPの策定そのものや、IT-BCPの方向性に合致したシステム・サービスの選定が難しい場合には、積極的に外部の専門家の力も借りましょう。
第5章で解説した手順に沿って進めることが理想的ですが、自力で進めようとすると膨大な時間がかかってしまうためです。
慣れない計画策定に時間を掛けたり、的外れなIT投資を防いだりするよりも、思い切ってBCPに精通した専門家に相談したほうが、最終的にコストパフォーマンスが良くなるケースもありえます。
実践的な訓練・演習を定期的に実施する
IT-BCPの実効性を高めるためには、策定後の従業員教育と定期的な訓練・演習の継続が不可欠です。
第5章の手順9でも触れたように、どれほど精巧な計画を立てても、それらの計画が実行できなければ意味がありません。
継続的な周知と実践的な訓練を繰り返して、いざという時に迷わず動ける組織体制を整備し、有事の際に機能するIT-BCPへと昇華させていきましょう。
有事に確実に稼働する連絡・指示体制を構築する
いかに綿密な復旧手順を定めていても、発災直後に担当者の安否や状況が把握できず、指示命令系統が途絶えてしまえばシステム復旧のプロセスを一切進められません。
そのため、まずは何よりも「有事に確実に稼働する連絡・指示体制を構築すること」が重要です。
IT-BCPについて「何から始めればいいか分からない」という方は、まずは災害時にも安定して稼働する安否確認・緊急連絡システムの導入を検討してみましょう。
最初の一歩からおすすめなのが、災害時における従業員の安否確認を確実かつシンプルな操作性で行える安否確認システムの導入です。平常時に導入して、災害前に訓練を行っておくことも重要です。
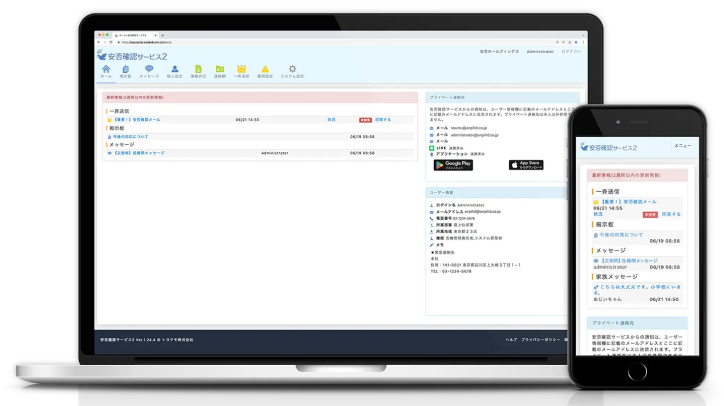
たとえば、5,000社以上の企業に選ばれているトヨクモの『安否確認サービス2』は、気象庁連動による安否確認メールの自動送信や世界各地に分散させたデータセンターのリスク対策など、大災害でも止まらない確かな安心で、もしもの時を支えます。
【トヨクモ『安否確認サービス2』の特徴】
・無理なく始められる初期費用0円
初期費用はすべてのプランで一切かかりません。必要なのはプランと契約ユーザー数に応じた料金のみです。最低利用期間もないので、1ヶ月〜利用が可能です。もちろん、解約費用もいただきません。
・自社の防災意識を自動で比較分析
全国一斉訓練を継続して実施しています。訓練後に送付するレポートには、社内の回答率の時間推移や訓練全体の平均回答時間などがまとめられています。全体と比較することで、自社の防災力チェックに活用できます。
・SLA(サービス品質保証)で品質も安心
システムへのアクセスが災害時に急増しても安定して稼働できることが重要です。弊社ではSLAを設定し品質保証をしています。現在までに保証基準を下回ったことは一度もないので、安心してご利用ください。
単なる安否確認機能だけでなく、掲示板やメッセージ機能、一斉連絡メールなど、対策の議論や周知に必要な機能を幅広く搭載しています。
IT-BCPの第一歩を踏み出したい方は、ぜひトヨクモ『安否確認サービス2』の30日間の無料お試しから始めてみませんか?
まとめ
本記事では「IT-BCP」について解説してきました。最後に、要点を簡単にまとめておきます。
◆IT-BCPとは?定義・BCPとの違い
- BCPは事業全体の継続計画、IT-BCPはITシステム継続に特化
◆IT-BCPを策定しない場合の4つのリスク
- サイバー攻撃の標的となり致命的な被害を受ける
- システム停止により業務停止・売上消失・データ喪失が発生する
- 自然災害発生時にITインフラの復旧が大幅に遅れる
- 企業の社会的信頼を失い取引停止や法的責任に発展する
◆IT-BCPを最小限から始める具体例
- 定期的にデータをバックアップする
- リモートワークを活用する
- 災害時の連絡体制を整備する
- 対応窓口(簡易的なCSIRT機能)を決めておく
- ガイドライン・雛形を活用してIT-BCPを策定してみる
◆本格的にIT-BCPを策定する場合の進め方9ステップ
- 手順1:IT-BCPの基本方針・対象範囲を決定する
- 手順2:策定・運用を推進する体制を構築する
- 手順3:脅威となる危機的事象を特定する
- 手順4:危機的事象の発生時に生じる被害を想定する
- 手順5:情報システムの復旧優先度を設定する
- 手順6:構成要素ごとの目標対策レベルを設定する
- 手順7:事前対策計画を策定・実施する
- 手順8:有事の体制構築・対応計画を策定する
- 手順9:教育・訓練を実施して継続的な維持改善を図る
◆策定したIT-BCPを形骸化させない4つのポイント
- 現場と経営陣を巻き込んで定期的に見直す
- 必要に応じて外部の専門家の力も借りる
- 実践的な訓練・演習を定期的に実施する
- 有事に確実に稼働する連絡・指示体制を構築する
綿密なIT-BCPを策定するのが理想ですが、まずは安否確認システムを導入するなどスモールステップから始めていきましょう。
5,000社が選ぶトヨクモの安否確認サービス
- 災害時遅延、停止0の実績
- 誰でも使えるシンプルな操作画面
- 初期費用0円、月額6,800円から
編集者:遠藤 香大(えんどう こうだい)
トヨクモ防災タイムズ 編集長 RMCA BCPアドバイザー トヨクモ株式会社で災害時の安否確認を自動化する『安否確認サービス2』の導入提案や情報発信に携わる。トヨクモ防災タイムズではBCPや災害対策に関する記事の企画・執筆・編集を担当。専門家との連携や現場視点を取り入れながら、読者に寄り添う防災情報の発信を目指している。